2026年10月、ウェブサイトや開発環境を支えるソフトウェアで重大な脆弱性の公表が相次ぎました。同じ時期には、ソフトウェアの配布経路やクラウドサービスが攻撃を受け、認証情報などが狙われる事件も発生しています。こうした一連の出来事は、セキュリティ業界や報道で「Black October(黒い10月)」と呼ばれています。
Black October:2026年10月に相次いだ脆弱性とサイバー攻撃
あなたの知識の整理をお手伝いします!
2026年10月、ウェブサイトや開発環境を支えるソフトウェアで重大な脆弱性の公表が相次ぎました。同じ時期には、ソフトウェアの配布経路やクラウドサービスが攻撃を受け、認証情報などが狙われる事件も発生しています。こうした一連の出来事は、セキュリティ業界や報道で「Black October(黒い10月)」と呼ばれています。
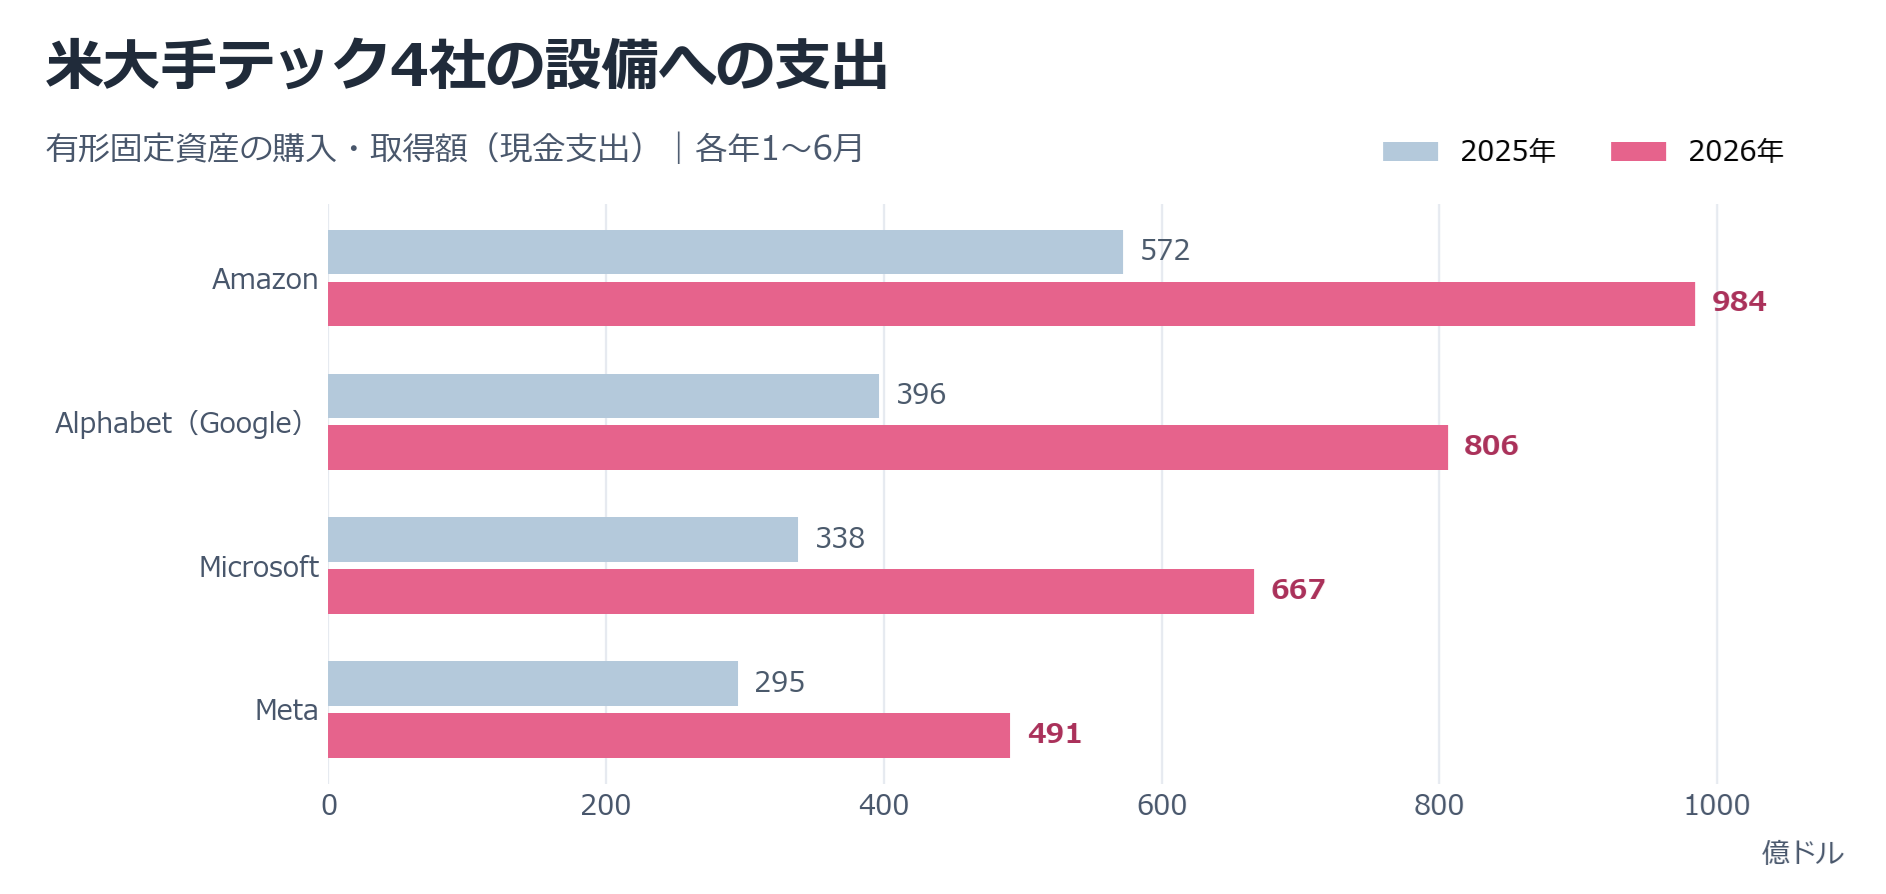
米マイクロソフトが約6万人を対象に希望退職を提示するというニュースが報じられています。実際に何人が応募して退職するかは未知数ですが、かなり大規模な希望退職募集のニュースに衝撃を覚えます。
同社はAIやクラウドに多額の投資を続ける一方、事業の優先順位に合わせて組織を見直してきました。今回の制度の内容と、AI投資や過去の人員削減との関係を整理します。
GMOインターネットのFX自動売買向けVPS「お名前.com デスクトップクラウド」への不正アクセスをめぐり、同社は利用者の情報が外部へ持ち出されたことを確認し、不正取引による損失の補償と代替サービスの提供を発表しました。攻撃者とみられる者からは、10月27日正午に利用者情報の公開とランサムウェア攻撃を行うとの予告も届いています。
ソフトウェアの開発基盤であるGitLabに、深刻度が最高の「CVSS 10.0」と評価された脆弱性が見つかりました。攻撃者がログインせずに、GitLabサーバー上でプログラムを実行できる危険があります。
対象は2014年のGitLab 7.0までさかのぼる広い範囲です。GitLabは2026年10月21日に修正版を公開し、自社などでGitLabを運用する管理者へ早急な更新を求めています。10月12日の緊急更新を適用済みでも、今回の更新が必要です。 “GitLabにCVSS 10.0の重大な脆弱性:12年分のバージョンに影響” の続きを読む
GMOインターネットが提供する「お名前.com デスクトップクラウド」で不正アクセスが発生し、FXなどの取引口座を勝手に操作されたという報告が出ています。10月22日の公式の第2報は、サーバー内の口座ログイン情報が取得され、不正利用された可能性を認めました。利用者には、別の端末からのパスワード変更とログオフを至急求めています。
クラウドに預けたデータも、どこかの土地に置かれたサーバーに保存されている。そこには電力を供給する設備があり、通信回線が引き込まれ、日々の運用を担う人々がいる。ロシアのYandexが運営する複数のデータセンターへの攻撃は、こうした物理的な基盤への依存を改めて示した。
この出来事を受け、SNSではデータセンターの地下化や国外への分散を求める意見が出ている。立地を考え直す契機として重要な指摘である。検討の中心に置くべきなのは、複数の拠点が同じ原因で停止しないか、停止後も必要な業務を再開できるかという二つの問いである。
本稿では、Yandexの公式発表と障害履歴を確認した上で、データセンターの地下施設化、国内外への立地の分散、通信経路とクラウド事業者への依存を整理する。