NGINXのHTTP/2に重大な脆弱性:影響を受ける構成と更新方法

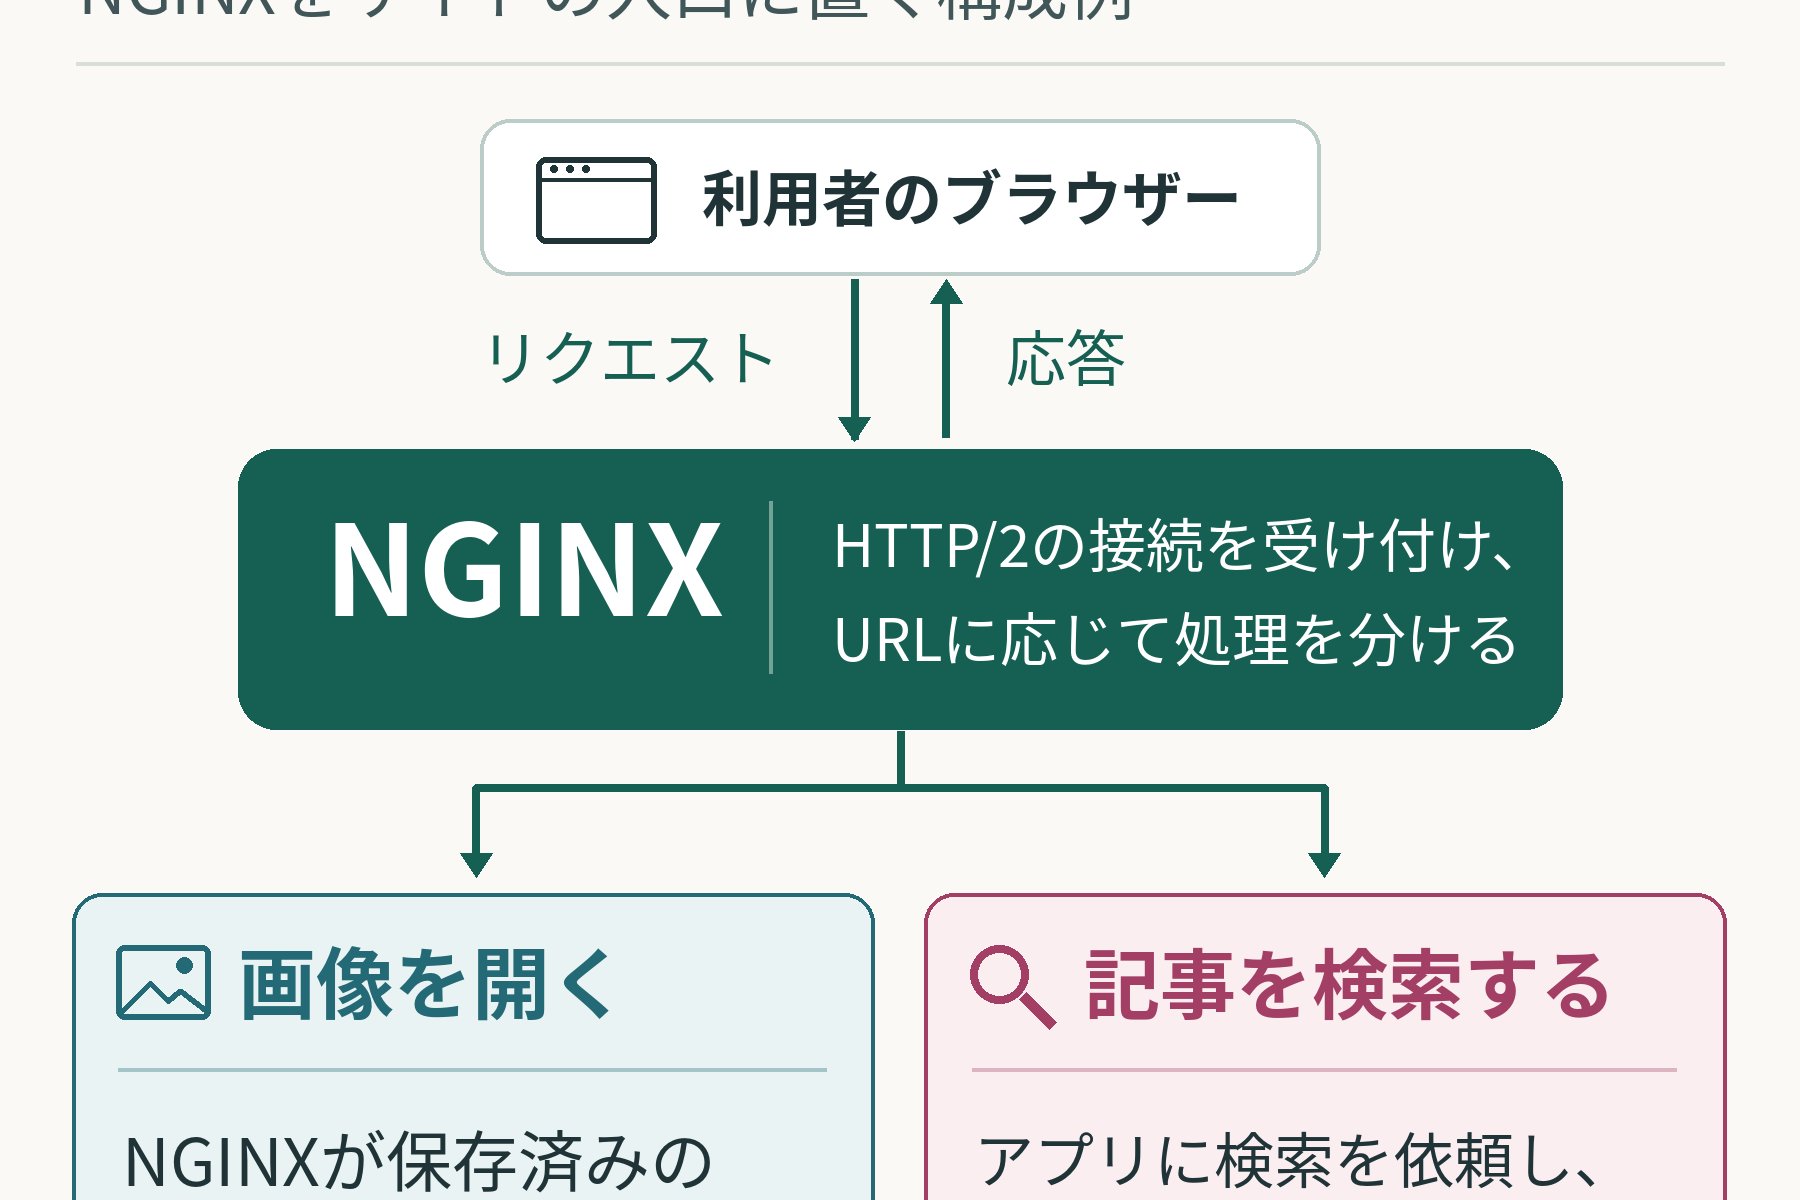
2026年11月18日、WebサーバーソフトウェアのNGINXで、HTTP/2に関する2件の脆弱性が公表されました。条件がそろうと、サーバーに接続できる第三者が、ログインせずにNGINXを動かしているサーバー上で任意のコードを実行できます。オープンソース版の安定版1.30.7とメインライン版1.31.9には、両方の修正が入っています。[出典:Wiz Researchの調査報告、NGINXの公式アドバイザリ]

たとえば、ログイン機能のない静的なサイトでも、NGINXがHTTP/2でページを返していれば、今回の脆弱性の一つが問題になります。もう一つは、NGINXが別のサーバーにリクエストを取り次ぐ構成で発生します。どちらに該当するかを判断するには、バージョンに加えて、どの機器がHTTP/2を受け付けているかを確認する必要があります。 “NGINXのHTTP/2に重大な脆弱性:影響を受ける構成と更新方法” の続きを読む
Microsoft 365で大規模障害:OutlookやTeamsへの影響、原因と復旧状況

2026年11月13日、Microsoft 365で広範な接続障害が発生しました。メールを扱うExchange Onlineを中心に、Outlookのメールボックスへの接続やメールの配送、Microsoft Teamsの予定表などに影響が出ています。日本国内でも企業や政府機関などの業務に影響が及びました。

Microsoftによると、影響を受けたサーバーでは、安全な接続を確立する処理に負荷が集中し、要求に応答できなくなる現象が発生しているとのことです。同社は通信の振り分けやサーバーの修復を進めていますが、障害を引き起こした根本原因は引き続き調査中です。 “Microsoft 365で大規模障害:OutlookやTeamsへの影響、原因と復旧状況” の続きを読む

OpenSSHの認証回避「*sshole」とは:Alpine Linuxへの影響と対策

2026年11月5日、OpenSSHの開発チームは、SSHサーバーのパスワード認証を回避される問題に対処した「Portable OpenSSH 10.6p2」を公開しました。影響を受けるのは、musl libcを使用し、PAMを利用しない構成のLinuxシステムです。Alpine Linuxなどが該当します。

一定の条件が揃ったサーバーでは、攻撃者が本来パスワードでログインできないアカウントに、パスワードを知らなくてもSSHでログインできるおそれがあります。OpenSSHのリリースノートは、この問題への対処を緊急性の高いセキュリティ修正と位置付けています。

対象となるサーバーの管理者は、ディストリビューションが提供する修正済みパッケージを適用し、SSHサーバーを再起動してください。今すぐ更新できない場合は、パスワード認証を無効にすることで問題を回避できます。

“OpenSSHの認証回避「*sshole」とは:Alpine Linuxへの影響と対策” の続きを読む

Black October:2026年10月に相次いだ脆弱性とサイバー攻撃

2026年10月、ウェブサイトや開発環境を支えるソフトウェアで重大な脆弱性の公表が相次ぎました。同じ時期には、ソフトウェアの配布経路やクラウドサービスが攻撃を受け、認証情報などが狙われる事件も発生しています。こうした一連の出来事は、セキュリティ業界や報道で「Black October(黒い10月)」と呼ばれています。

“Black October:2026年10月に相次いだ脆弱性とサイバー攻撃” の続きを読む

名前解決とは?DNSの仕組みをWebサイトへの接続例からわかりやすく解説

Webサイトを開くとき、私たちはブラウザにドメイン名を含むURLを入力します。しかし、ネットワーク上で通信先を指定する際には、通常、IPアドレスという別の情報が使われます。

例えば、ブラウザが「example.com」という名前を手掛かりに、通信先のIPアドレスを調べる処理を名前解決と呼びます。この記事では、名前解決が必要な理由から、DNSによる問い合わせの流れ、確認方法までを具体例とともに説明します。 “名前解決とは?DNSの仕組みをWebサイトへの接続例からわかりやすく解説” の続きを読む

GMOのVPS不正アクセス続報:補償と攻撃予告、利用者が取るべき対策

GMOインターネットのFX自動売買向けVPS「お名前.com デスクトップクラウド」への不正アクセスをめぐり、同社は利用者の情報が外部へ持ち出されたことを確認し、不正取引による損失の補償と代替サービスの提供を発表しました。攻撃者とみられる者からは、10月27日正午に利用者情報の公開とランサムウェア攻撃を行うとの予告も届いています。

“GMOのVPS不正アクセス続報:補償と攻撃予告、利用者が取るべき対策” の続きを読む

GitLabにCVSS 10.0の重大な脆弱性:12年分のバージョンに影響

ソフトウェアの開発基盤であるGitLabに、深刻度が最高の「CVSS 10.0」と評価された脆弱性が見つかりました。攻撃者がログインせずに、GitLabサーバー上でプログラムを実行できる危険があります。

対象は2014年のGitLab 7.0までさかのぼる広い範囲です。GitLabは2026年10月21日に修正版を公開し、自社などでGitLabを運用する管理者へ早急な更新を求めています。10月12日の緊急更新を適用済みでも、今回の更新が必要です。 “GitLabにCVSS 10.0の重大な脆弱性:12年分のバージョンに影響” の続きを読む

お名前.comデスクトップクラウドで不正アクセス:FX被害報告と利用者が取るべき対策

GMOインターネットが提供する「お名前.com デスクトップクラウド」で不正アクセスが発生し、FXなどの取引口座を勝手に操作されたという報告が出ています。10月22日の公式の第2報は、サーバー内の口座ログイン情報が取得され、不正利用された可能性を認めました。利用者には、別の端末からのパスワード変更とログオフを至急求めています。

“お名前.comデスクトップクラウドで不正アクセス:FX被害報告と利用者が取るべき対策” の続きを読む

新機能の実装に関するお知らせ

こんにちは、管理人のfolioです。

いつも「理系のための備忘録」をご覧いただき、ありがとうございます。このたび、サイト内の記事を探しやすくするための機能と、訪問者数を確認できるカウンターを追加しました。あわせて、広告の表示方法も見直しています。

今回は、これらの変更について簡単にご紹介します。

“新機能の実装に関するお知らせ” の続きを読む