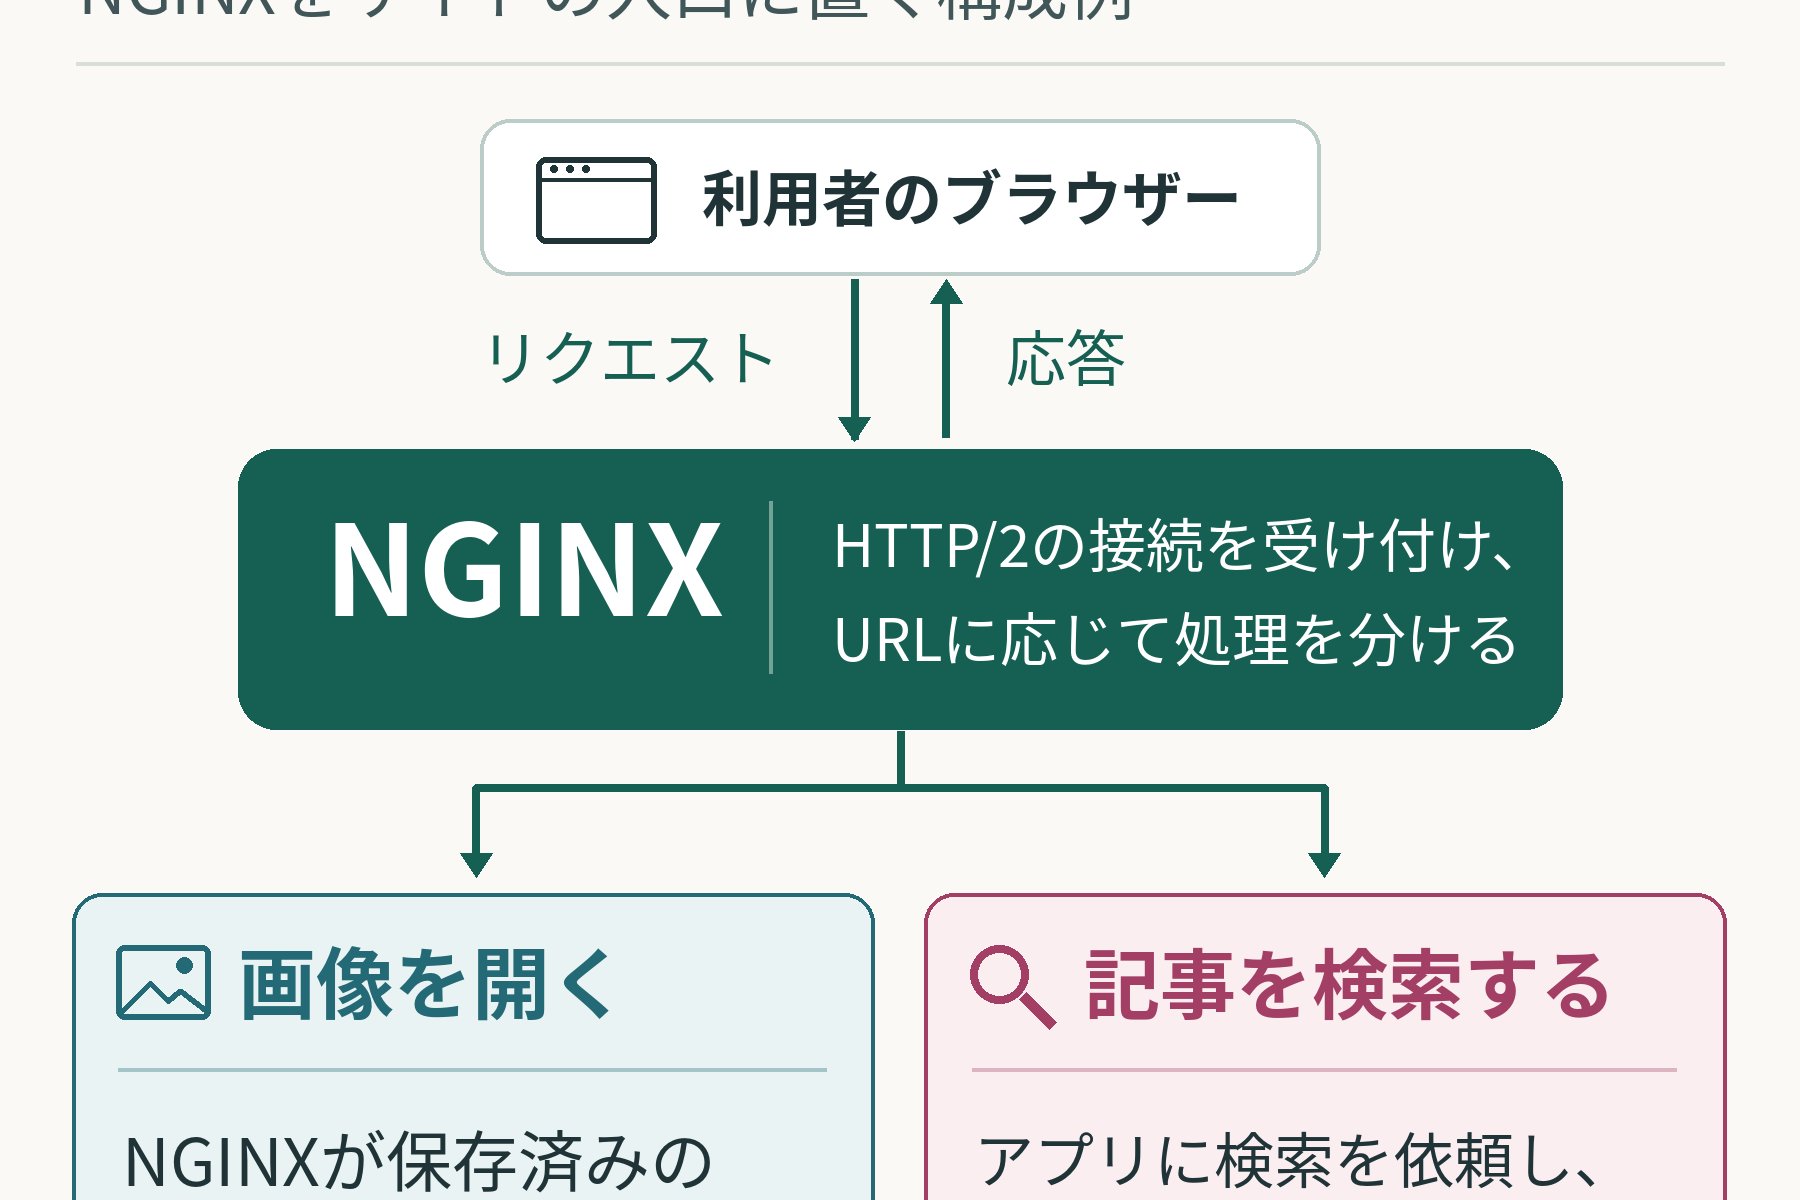
2026年11月18日、WebサーバーソフトウェアのNGINXで、HTTP/2に関する2件の脆弱性が公表されました。条件がそろうと、サーバーに接続できる第三者が、ログインせずにNGINXを動かしているサーバー上で任意のコードを実行できます。オープンソース版の安定版1.30.7とメインライン版1.31.9には、両方の修正が入っています。[出典:Wiz Researchの調査報告、NGINXの公式アドバイザリ]
たとえば、ログイン機能のない静的なサイトでも、NGINXがHTTP/2でページを返していれば、今回の脆弱性の一つが問題になります。もう一つは、NGINXが別のサーバーにリクエストを取り次ぐ構成で発生します。どちらに該当するかを判断するには、バージョンに加えて、どの機器がHTTP/2を受け付けているかを確認する必要があります。 “NGINXのHTTP/2に重大な脆弱性:影響を受ける構成と更新方法” の続きを読む