2026年11月18日、WebサーバーソフトウェアのNGINXで、HTTP/2に関する2件の脆弱性が公表されました。条件がそろうと、サーバーに接続できる第三者が、ログインせずにNGINXを動かしているサーバー上で任意のコードを実行できます。オープンソース版の安定版1.30.7とメインライン版1.31.9には、両方の修正が入っています。[出典:Wiz Researchの調査報告、NGINXの公式アドバイザリ]
たとえば、ログイン機能のない静的なサイトでも、NGINXがHTTP/2でページを返していれば、今回の脆弱性の一つが問題になります。もう一つは、NGINXが別のサーバーにリクエストを取り次ぐ構成で発生します。どちらに該当するかを判断するには、バージョンに加えて、どの機器がHTTP/2を受け付けているかを確認する必要があります。
NGINXはどこで使われている?
ブラウザーでWebページを開くと、まずNGINXが通信を受け取る構成があります。画像やHTMLファイルならNGINX自身が返し、ログインや検索などアプリの処理が必要なリクエストは、後ろにあるサーバーに渡します。このように、利用者とアプリの間に入って通信を取り次ぐ役割を「リバースプロキシ」と呼びます。1台のNGINXが複数のサイトやAPIの窓口を兼ねることもあります。[出典:NGINXのリバースプロキシ解説]
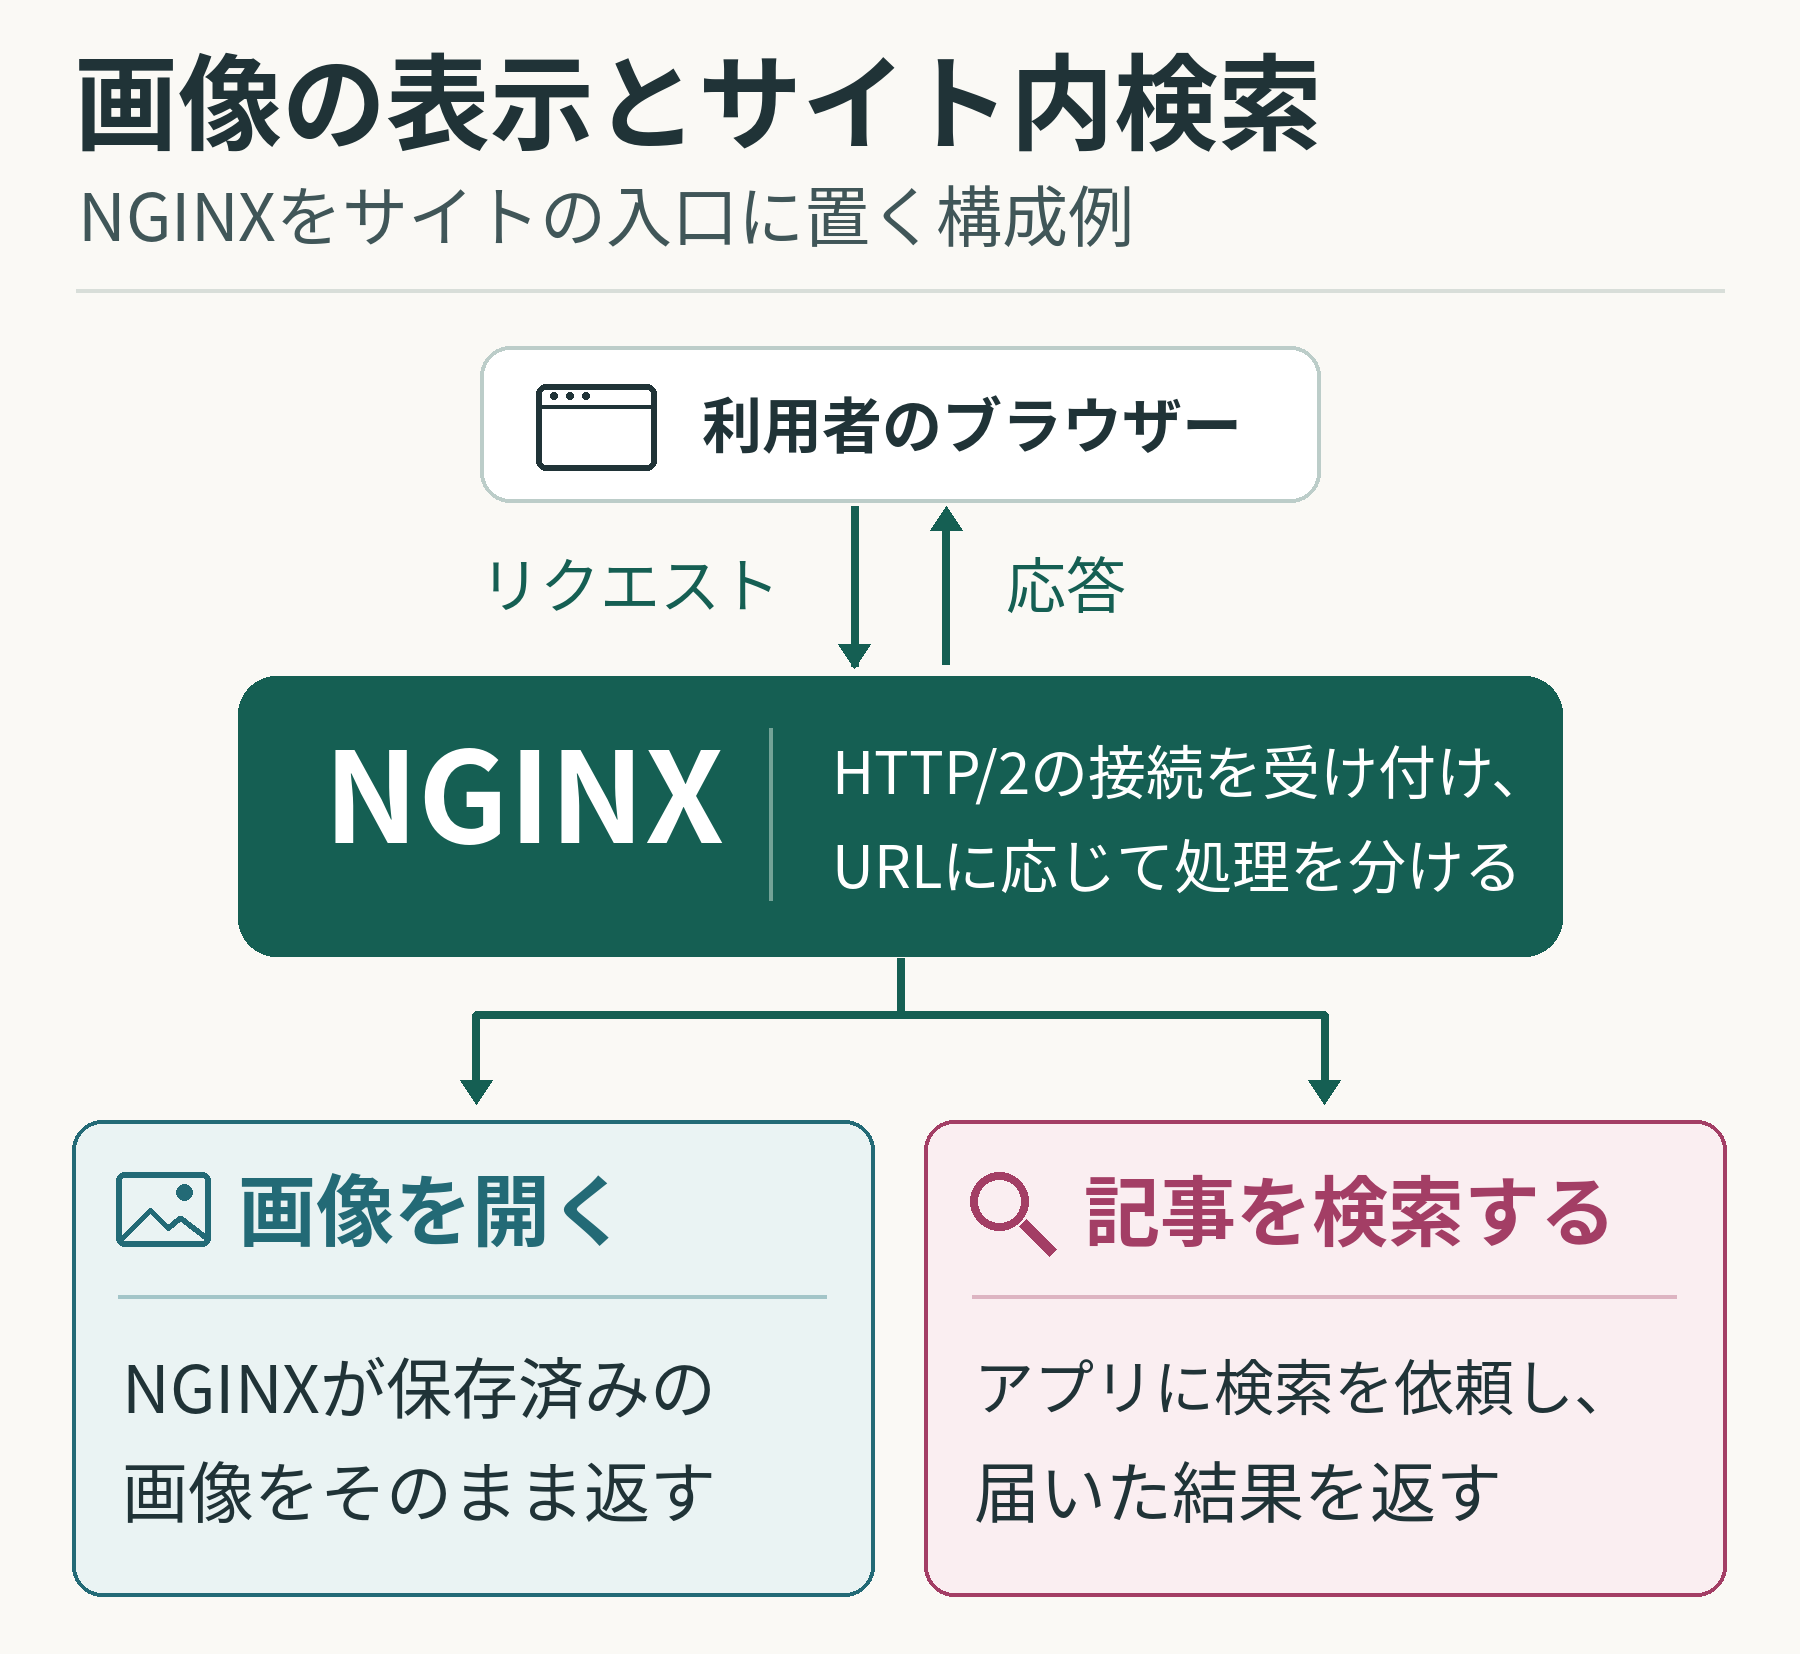
NGINXが画像を直接返すので、アプリが処理するのは検索のリクエストだけです。今回の脆弱性に関わるのは、図の上段にあるブラウザーとNGINXの間のHTTP/2接続です。
HTTP/2では、一つの接続で複数のリクエストやレスポンスを並行してやり取りできます。ページ本体を受け取る途中でも、同じ接続で画像などの転送を進められる仕組みです。その分、NGINXは通信ごとの状態や、相手に送ってよいデータ量を管理する必要があります。今回見つかったのは、この接続管理と送信量の管理に関する不具合です。[出典:NGINXのHTTP/2モジュール解説、Wiz Researchの調査報告]
どの構成が影響を受ける?
2件に共通する条件は、修正前のNGINXでHTTP/2が有効になっていることです。外部からそのNGINXへHTTP/2で到達できる構成は、更新を優先してください。
| 脆弱性 | 影響を受ける構成 | NGINX Open Sourceの影響範囲 |
|---|---|---|
| CVE-2026-123007 | HTTP/2で通信を受け付ける構成。静的ファイルを配信する場合も対象 | 1.9.5以降の未修正版 |
| CVE-2026-123633 | HTTP/2で受けたリクエストを別のサーバーに転送し、通信処理を担うワーカーの接続枠が不足する場合 | 1.19.7以降の未修正版 |
上の表はNGINX本家が配布するオープンソース版の範囲です。OSの標準パッケージでは古いバージョン番号のまま修正が取り込まれることがあり、影響範囲も異なります。たとえばUbuntuは、CVE-2026-123633について、本家の影響範囲より古いパッケージでも、暗号化しないHTTP/2を受け付ける構成が影響を受けるとしています。[出典:NGINXの公式アドバイザリ、UbuntuのCVE情報]
CDNやロードバランサーを使っている場合、ブラウザーに「HTTP/2」と表示されても、その接続がどこまで届いているかは構成次第です。CDNがHTTP/2の接続を受けてNGINXにはHTTP/1.1で転送する場合と、NGINX自身が外部からのHTTP/2を受ける場合を区別してください。CDNを経由せずにNGINXへ接続できる経路も確認しておきましょう。[出典:Wiz Researchの調査報告]
なぜコードを実行されるのか
CVE-2026-123007は、HTTP/2の「フロー制御」に関する不具合です。受信側が処理しきれない量のデータを送らないよう、NGINXは、あとどれだけ送れるかを数値で管理しています。この計算が崩れると、データを移すときに、確保したメモリ領域の外側までアクセスするおそれがあります。ワーカーが異常終了するほか、条件によってはコードの実行につながります。Wiz Researchは、64ビット環境でHTTPS経由のHTTP/2を使い、通常の静的ファイルを配信するNGINXでコード実行を確認しました。[出典:F5のアドバイザリ、Wiz Researchの調査報告]
CVE-2026-123633は、使い終わったはずのメモリを再び参照する「解放後使用(use-after-free)」です。NGINXがアプリ側のサーバーに新しい接続を開こうとして枠が足りなくなると、空き枠を作るために接続を閉じます。このとき、処理中の接続が誤って閉じられる場合があります。リクエストの処理が続いているのに、使っていたメモリはすでに解放されているため、ワーカーの異常終了やコード実行につながる可能性があります。[出典:F5のアドバイザリ、UbuntuのCVE情報]
WebサイトやAPIに及ぶ影響
コード実行に成功した場合、第三者は通信を処理するNGINXワーカーの権限で動作できます。ワーカーから読み取れるデータが流出したり、配信ファイルへの書き込み権限があればページが改ざんされたりするおそれがあります。複数のサイトやAPIが同じNGINXを使っていれば、ワーカーの停止でも、それらの通信がまとめて影響を受ける可能性があります。[出典:Wiz Researchの調査報告、CERT-EUの注意喚起]
Wiz Researchは、脆弱性の深刻度を表す指標CVSS 4.0で、両方を9.2と評価しています。研究チームは検証環境でコードを実行できることを確認しました。11月18日付のCERT-EUの注意喚起では、実際の攻撃で悪用されたとの報告は、同資料の公表時点で確認されていません。[出典:Wiz Researchの調査報告、CERT-EUの注意喚起]
管理者が確認すること
NGINXを直接管理している場合は、nginx -vでバージョンを確認し、HTTP/2を受け付ける設定を洗い出します。コンテナを使っている場合は、更新したイメージでコンテナを入れ替え、稼働中のインスタンスに旧バージョンが残っていないことを確認してください。
| 入手先 | 2件を修正した更新先 |
|---|---|
| NGINX Open Sourceの公式配布版 | 安定版1.30.7以降、またはメインライン版1.31.9以降 |
| NGINX Plusの公式配布版 | PLS.37.0.8.1 LTS、PLS.37.3.0.1 CR、または各系列の後続の修正版 |
| UbuntuなどのOS付属パッケージ | 利用中のOSのリリースについて、提供元が両方のCVEを修正したパッケージを確認 |
公式配布版の今回の更新には、HTTP/3やDNS名前解決など、ほかの脆弱性の修正も含まれます。HTTP/2を無効にしている場合も、利用中の機能が影響を受けないか確認してください。[出典:NGINXの公式アドバイザリ、NGINX Plusのリリースノート、UbuntuのCVE情報]
すぐに更新できない場合は、影響を受ける接続先でHTTP/2を一時的に無効にする方法があります。NGINX 1.25.1以降でhttp2ディレクティブを使っていればhttp2 off;を指定し、listen行でHTTP/2を有効にしている場合は、その指定も外します。HTTP/2を必要とするサービスへの影響を確認し、nginx -tで設定を検証してから再読み込みします。反映後は、古いワーカーが終了し、対象の接続先でHTTP/2を受け付けなくなったことを確認してください。[出典:Wiz Researchの緩和策、NGINXのHTTP/2モジュール解説]
レンタルサーバーなどのマネージド環境を利用している場合は、提供元に2件のCVE番号を伝え、契約中のサービスが影響を受けるか、修正はいつ適用されるかを確認してください。すでにNGINXワーカーの不審な異常終了や、NGINXから起動された見覚えのないプロセスを見つけた場合は、ログを保全したうえで原因を調べます。異常終了だけでは、悪用の有無は判断できません。[出典:Wiz Researchの調査報告]
まとめ
今回の2件は、NGINXがHTTP/2の通信を受け付ける部分にあります。サイトが静的ページだけでも、CVE-2026-123007の確認は必要です。管理者は、公開経路のどこでNGINXがHTTP/2を扱っているかを確認し、入手元が提供する修正版に更新してください。
また運用が停止されるウェブサイトやサービスが大量発生しそうな脆弱性ですね…。